Хакеры разослали ложные сообщения о ядерной угрозе через приложения оповещения России и Украины
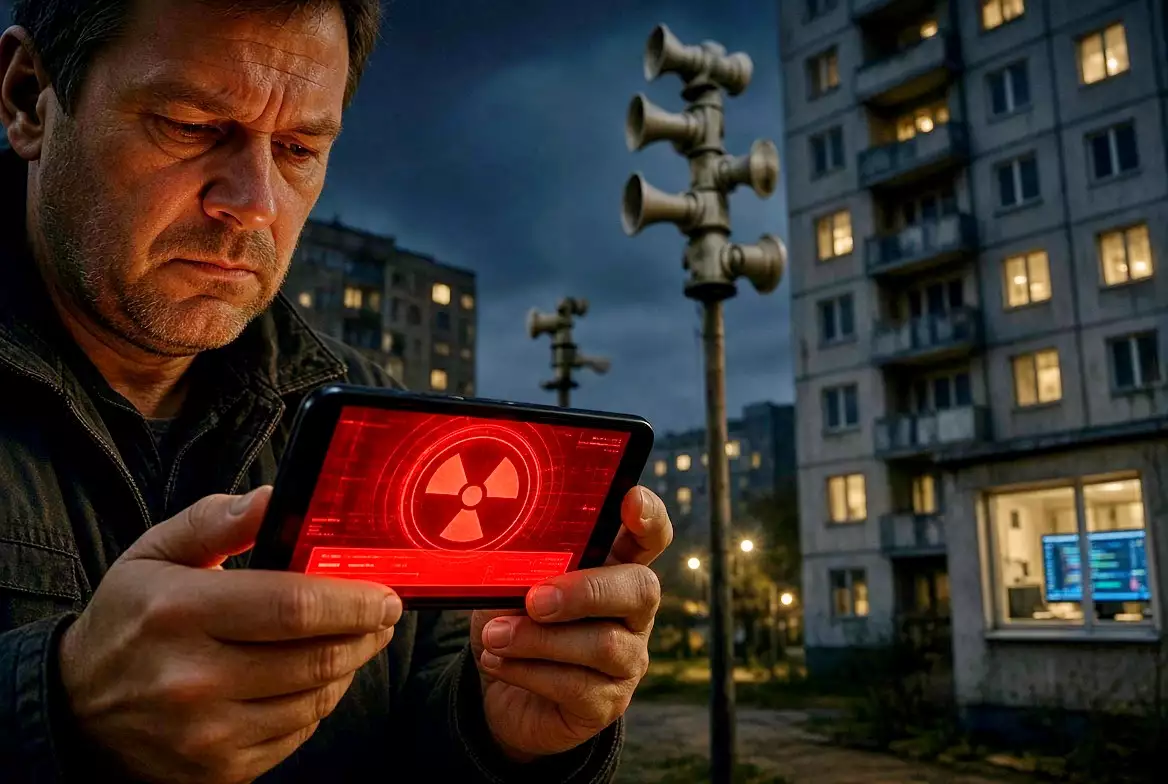
В ночь на 2 ноября пользователи мобильного приложения МЧС России и украинской системы «Воздушная тревога» получили сообщения о якобы запущенных ядерных боеголовках, радиационном заражении и необходимости немедленно укрываться в подвалах. Рассылка произошла в результате взлома административных панелей этих сервисов. Основная система оповещения населения Российской Федерации, включающая сирены, громкоговорители, СМС-рассылку, теле- и радиовещание, продолжила работу в штатном режиме и не пострадала. Инцидент затронул 33 субъекта России и стал продолжением серии кибератак, начавшихся ещё 31 октября.
Первые признаки появились 31 октября, когда от имени МЧС России в Башкирии разослали сообщение о «режиме DUBSTEP». Масштабного сбоя тогда не зафиксировали, однако уже вечером 1 ноября украинское приложение «Повітряна тривога» начало распространять предупреждения о радиационной и химической опасности, угрозе уличных боёв в Киеве и запуске ракеты «Орешник». Одно из сообщений на русском языке прямо гласило: «Привет! Сейчас по всей Украине будет ядерная тревога. Не волнуйтесь, летит Орешник». Украинский сервис временно стал недоступен, а пользователи получили уведомления примерно в 22:47 по киевскому времени.
Спустя несколько часов, около 02:45 по московскому времени, аналогичная рассылка пошла через приложение МЧС России. Заголовок гласил «УГРОЗА ДВИЖУХИ», а в тексте утверждалось, что по всем регионам страны запущены ядерные боеголовки на носителях P1-SUN. Получателей призывали запастись продуктами на три недели и спуститься в подвал. Сообщения отличались нарочито грубой лексикой. Такие же публикации появились в региональных каналах МЧС в мессенджере «Макс» — по Санкт-Петербургу, Московской, Белгородской, Нижегородской, Свердловской, Тюменской, Тульской, Челябинской областям, Пермскому и Ставропольскому краям, Башкирии и ряду других субъектов. Отдельные оперативные штабы, включая белгородский, тоже разместили этот текст в своих Telegram-каналах. В некоторых регионах приложение МЧС временно «заморозили», и сообщение хакеров оставалось доступным пользователям.
Пресс-служба МЧС России подтвердила, что злоумышленники получили доступ к панели администрирования мобильного приложения и разослали ложную информацию в 33 субъектах. Специалисты обнаружили атаку после первых недостоверных уведомлений, незамедлительно отключили сервисы от сети и изолировали их. Ложные сообщения удалили из каналов государственной системы предупреждения и ликвидации чрезвычайных ситуаций в «Максе», а также оперативно опубликовали предупреждение о взломе. Ведомство установило уязвимость, которой воспользовались хакеры, и передало информацию в Национальный координационный центр по компьютерным инцидентам. По данным МЧС, функциональность приложения планировали полностью восстановить до конца суток. В заявлении особо подчеркнули: «Система оповещения населения Российской Федерации функционирует в штатном режиме. Взлом мобильного приложения не оказал и не может оказывать влияния на работу системы оповещения населения». Оповещение идёт по нескольким независимым каналам — региональным и муниципальным системам с сиренами и громкоговорителями, СМС-рассылке, теле- и радиовещанию.
Хронология указывает на взаимный характер атак. Сначала пострадали российские ресурсы, затем украинские, после чего последовал ответный удар по приложению МЧС. Сообщения с украинской стороны содержали прямые отсылки к российскому вооружению и были написаны с элементами шутки, тогда как российская рассылка отличалась более грубым стилем и призывами к конкретным действиям. Военный лётчик в отставке Fighterbomber прокомментировал произошедшее так: «В ночи произошёл обмен ядерными ударами по устройствам с расширенными мультимедийными возможностями украинцев и россиян. Когда никому не известные северокорейские хакеры приносят своей маленькой стране 6 ярдов баксов и сидят тихонечко, наши рассылают друг другу файлы и бегут об этом немедленно рассказывать бьютиблогерам и всему свету». Сравнение с северокорейскими группами, которых в США обвиняли в атаках на криптобиржи, включая слухи вокруг Binance, подчёркивает разницу в подходах: одни действуют скрытно и монетизируют доступ, другие используют взлом для публичной демонстрации.
Взлом приложений экстренного оповещения отличается от атак на критическую инфраструктуру тем, что затрагивает канал, которому граждане привыкли доверять в условиях постоянных воздушных тревог. В России и на Украине мобильные сервисы стали привычным инструментом информирования о ракетных угрозах и других опасностях. Когда такие каналы начинают транслировать заведомо ложные сведения о ядерном ударе, это создаёт кратковременную панику и одновременно подрывает доверие к последующим официальным сообщениям. При этом основная система оповещения осталась нетронутой именно потому, что она построена на нескольких независимых контурах, не завязанных на одно мобильное приложение. Изоляция сервисов и удаление ложных публикаций заняли ограниченное время, однако сам факт доступа к административной панели показывает уязвимость цифровых инструментов, которые используют государственные структуры для массовой рассылки.
На фоне этой информационной атаки появились отдельные заявления о реальной возможности применения ядерного оружия в другом регионе. Американский журналист Такер Карлсон написал, что администрация президента США Дональда Трампа под давлением премьер-министра Израиля Биньямина Нетаньяху может нанести ядерный удар по Ирану в течение нескольких дней. Возможной целью он назвал подземный комплекс в районе горы Пикакс, где, по данным израильской разведки, могло возобновиться обогащение урана. По словам Карлсона, объект защищён почти стометровой толщей породы, которую обычные боеприпасы не способны пробить, поэтому ядерный удар он назвал «единственным вариантом». Журналист утверждал, что Трамп ещё не принял окончательного решения и консультируется с советниками, включая вице-президента Джей Ди Вэнса и спецпосланника Стива Уиткоффа, которые склоняются к сделке с Тегераном. Карлсон предположил, что решение может быть принято до 7 ноября. Эти заявления звучат иначе, чем ложные push-уведомления: они касаются возможного реального применения оружия, а не рассылки фейковых сообщений через взломанные приложения.
Разница между двумя ситуациями существенна. В случае с приложениями МЧС и «Воздушной тревогой» речь идёт о кибератаке на канал информирования, который не влияет на саму систему предупреждения и не связан с запуском каких-либо средств поражения. Сообщения содержали явные признаки фальсификации — нестандартную лексику, призывы к конкретным действиям вроде запасания еды на три недели и указания на несуществующие носители P1-SUN. Официальные ведомства быстро подтвердили факт взлома и восстановили контроль. В случае с заявлениями Карлсона речь идёт о предположении относительно политики администрации Трампа и давления со стороны Израиля после выборов, где Нетаньяху оказался в сложном положении. Ни одно из этих утверждений не подтверждено официальными источниками США или Израиля как принятое решение.
Инцидент с приложениями оповещения показывает, что в условиях продолжающегося конфликта кибератаки на информационные сервисы становятся отдельным инструментом. Они не требуют физического проникновения на объекты и могут быть реализованы через уязвимости в административных панелях. При этом ущерб ограничивается кратковременным распространением недостоверной информации и необходимостью восстанавливать работу сервиса. Основная система оповещения, опирающаяся на сирены и несколько независимых каналов, осталась работоспособной. МЧС России сообщило, что уязвимость устранена и приняты меры для предотвращения повторных атак. Украинская сторона также восстанавливала работу своего приложения после взлома.
Подобные эпизоды, скорее всего, будут повторяться, поскольку мобильные приложения для экстренного информирования остаются удобной целью: они массово установлены, связаны с официальными структурами и вызывают немедленную реакцию получателей. При этом разделение на основной контур оповещения и вспомогательные цифровые каналы позволяет ограничивать последствия. Специалисты МЧС уже передали данные об уязвимости в координационный центр по компьютерным инцидентам, что указывает на стандартную процедуру фиксации и анализа. В ближайшее время можно ожидать дополнительной проверки других государственных мобильных сервисов, используемых для массовой рассылки, и усиления контроля доступа к административным панелям. Ложные сообщения о ядерной угрозе в приложениях не изменили реальную обстановку с оповещением населения, однако показали, что доверие к цифровым каналам в условиях конфликта требует постоянного подтверждения их подлинности через независимые источники.