Хакерские атаки давно перестали быть редкостью из новостей про крупные банки. Они бьют по заводам, магазинам, клиникам, логистике и небольшим сервисам с личными кабинетами клиентов. В первой половине 2026 года на российские организации пришлось свыше ста тысяч кибератак, а за весь 2025 год фиксировали сопоставимый объём. Киберугрозы для бизнеса растут быстрее, чем штат службы безопасности. В этих условиях пентест перестаёт быть формальной галочкой и становится способом увидеть реальную картину: куда злоумышленник войдёт, что украдёт и как быстро остановит работу компании.
Параллельно с внешним давлением растёт риск внутри периметра. Сотрудник пересылает таблицу с клиентами в личную почту, подрядчик получает слишком широкие права, фишинговые атаки обходят фильтры и открывают дверь в учётные записи. Защита данных компании складывается из нескольких слоёв. Один из них — контроль утечек и поведения людей за рабочим местом. Подробный разбор практики тестирования и связанных мер защиты дан на solid-point.ru. Пентест отвечает на другой вопрос: что произойдёт, если злоумышленник уже нашёл щель и начал действовать как живой человек, а не как сканер.
Что такое пентест простыми словами
Что такое пентест? Это контролируемое тестирование на проникновение. Специалисты воспроизводят действия злоумышленника и проверяют, удастся ли обойти защиту, получить доступ к системам и данным, закрепиться внутри сети. Цель не в том, чтобы собрать бесконечный список предупреждений. Цель — понять, какие слабости реально открывают путь к деньгам, клиентам и остановке процессов.
Для чего нужен пентест, если в компании уже стоят межсетевые экраны и антивирусы? Эти средства закрывают известные сценарии. Живой человек ищет связку ошибок: слабый пароль сервиса, забытый тестовый стенд, неверную настройку прав, уязвимую точку обмена данными. Автоматический поиск уязвимостей полезен как ежедневная гигиена. Пентест показывает цепочку: от первой щели до критичного результата.
Зачем нужен пентест руководству, а не только отделу безопасности? Потому что оценка киберрисков без практической проверки остаётся теорией. Отчёт сканера говорит «возможно». Отчёт по тестированию на проникновение говорит «получилось войти вот этим путём и увидеть вот эти сведения».
Кому нужен пентест и почему спрос вышел за пределы крупных холдингов
Кому нужен пентест сегодня, видно по практике рынка. Раньше услугу заказывали банки и корпорации с жёстким регулятором. Теперь средний бизнес сталкивается с теми же кибератаками на бизнес: шифрование файлов, кража баз, подмена платёжных реквизитов, блокировка интернет-магазина в пик продаж.
Пентест для бизнеса особенно уместен там, где есть:
- личный кабинет клиента и онлайн-оплата;
- мобильное приложение с доступом к заказам и картам;
- удалённые сотрудники и подрядчики;
- обмен данными с поставщиками через программные интерфейсы;
- требования регулятора, банка-партнёра или крупного заказчика;
- недавний переезд в облако, смена платформы или слияние компаний.
Оценка защищенности бизнеса через тестирование нужна не только «цифровым» компаниям. Промышленность и торговля входят в число отраслей, куда злоумышленники ходят чаще. Причина простая: остановка линии или кассового контура бьёт по выручке сразу, а выкуп и простой считаются днями, а не часами.
Что дает пентест компании на практике
Что дает пентест, если смотреть глазами директора, а не инженера? Во-первых, карту реальных путей атаки, а не абстрактный рейтинг угроз. Во-вторых, приоритеты ремонта: что закрыть сегодня, что можно отложить, что вообще не стоит бюджета. В-третьих, аргумент для совета директоров и страховщика: защита бизнеса от кибератак опирается на факты, а не на обещания поставщика программ.
Выявление уязвимостей само по себе ещё не ценность. Ценность появляется, когда каждую находку подтверждают демонстрацией. Иначе отчёт превращается в список гипотез, с которым служба поддержки спорит месяцами.
Заказать пентест в зрелой постановке значит получить не формальный отчёт, а полноценную услугу: команда планирует работы, проводит ручное тестирование на проникновение и подтверждает каждую найденную уязвимость практической демонстрацией. Такой подход отличается от разовой прогонки сканера тем, что учитывает логику бизнеса: какие системы нельзя ронять, какие данные критичны, какие сценарии мошенничества уже встречались у конкурентов.
Как проводится пентест: от границ работ до доказательства взлома
Как проводится пентест в нормальной практике, можно описать без театральности. Сначала фиксируют цель и правила. Затем собирают поверхность атаки: сайты, почтовые шлюзы, удалённый доступ, тестовые контуры, забытые поддомены. Потом идут разведка, поиск слабых мест, попытка входа и развитие доступа. В конце — разбор с заказчиком: что сработало, что нет, как чинить без остановки продаж.
- Согласование границ, расписания и запретных действий.
- Сбор сведений об открытых сервисах и точках входа.
- Поиск уязвимостей вручную и с помощью инструментов.
- Практическая проверка: вход, повышение прав, доступ к данным.
- Фиксация доказательств без уничтожения рабочих систем.
- Отчёт с маршрутом атаки, риском для процессов и планом устранения.
- Повторная проверка после исправлений.
Что проверяет пентест, зависит от задачи. Внешний контур отвечает на вопрос, виден ли злоумышленнику вход из интернета. Внутренний контур показывает, что произойдёт после компрометации рабочей станции. Приложения отвечают за деньги клиента и персональные сведения. Сеть и домен отвечают за то, остановится ли вся компания после одной украденной учётной записи.
Внешний и внутренний контур
Внешний пентест имитирует атаку с улицы: открытые порты, веб-сервисы, почта, виртуальные частные сети, панели управления. Внутренний пентест стартует уже «внутри» — как будто сотрудник ошибся на фишинге или подрядчик принёс заражённый ноутбук. По отраслевым разборам 2025 года внутренний контур по-прежнему ломается чаще внешнего: в большинстве проектов удаётся получить права администратора домена. Это прямое доказательство, что проверка защищенности информационной системы не заканчивается на красивом периметре.
Приложения, программные интерфейсы и мобильные клиенты
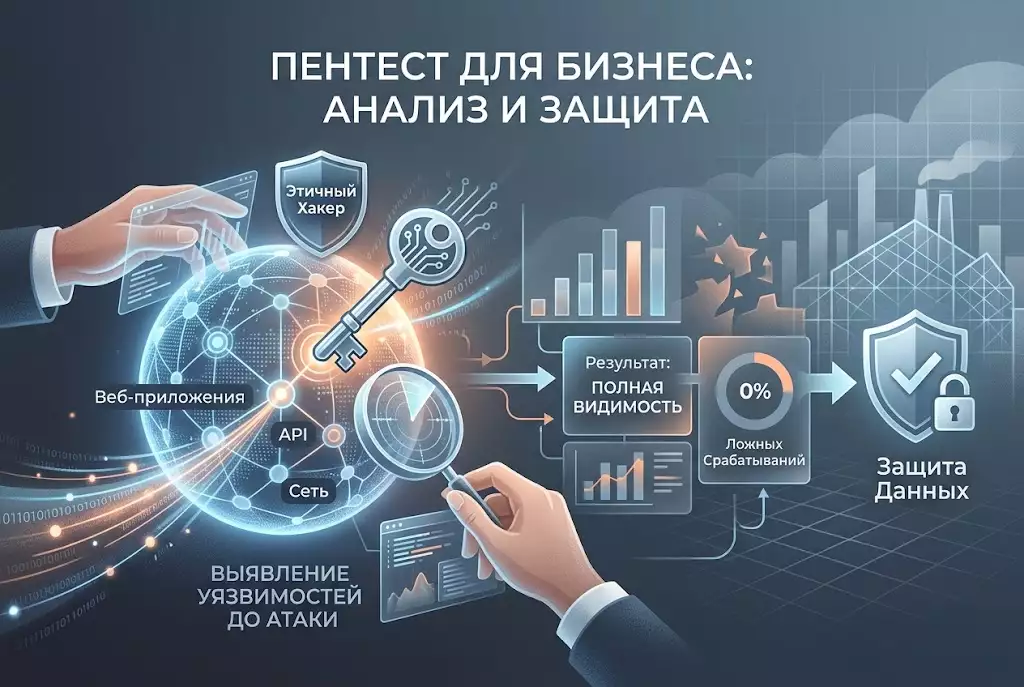
Пентест веб-приложений ищет ошибки авторизации, обход ролей, утечку служебных страниц, неверную обработку платежей и загрузки файлов. Пентест API проверяет скрытые методы, чужие объекты по номеру, слабые ключи и отсутствие ограничений на частые запросы. Мобильные клиенты добавляют хранение токенов, обход проверки сертификатов и утечку данных с устройства.
Услуги пентеста охватывают веб-приложения, API, мобильные приложения, корпоративную сеть и внешний периметр. Именно эта связка даёт оценку защищенности бизнеса целиком, а не по одному витринному сайту.
Чем пентест отличается от сканирования уязвимостей
Чем пентест отличается от сканирования уязвимостей? Сканер смотрит на признаки. Он находит устаревшую библиотеку, открытый порт, слабый заголовок. Он не знает, можно ли этой находкой добраться до зарплатной ведомости. Тестирование на проникновение собирает цепочку и проверяет её руками.
Сканер даёт скорость и регулярность. Пентест даёт смысл. Путать их опасно: компания годами «зеленеет» в отчётах сканера и в один день останавливается из-за одной связки, которую автомат не собрал.
Отдельно стоит клиентская логика сайтов. Часть дыр живёт не на сервере, а в коде страницы. SolidPoint описывает себя как DAST-платформу, совмещающую динамический анализ приложений с продвинутым статическим анализом jаvascript-кода клиентской части. Исследования команды показывают обнаружение до 40 процентов больше конечных точек, чем у привычных инструментов, и при этом речь идёт о полной видимости поверхности атаки без потока ложных срабатываний. Для заказчика это означает меньше споров с разработчиками и больше подтверждённых маршрутов.
Хакерские атаки, кибермошенничество и цена ошибки
Кибермошенничество сегодня редко выглядит как фильм про капюшон в тёмной комнате. Чаще это письмо «от бухгалтерии», звонок «от службы безопасности банка», поддельная страница входа в почту, подмена счёта в переписке с поставщиком. Социальная инженерия работает, потому что человек устал, спешит и доверяет привычному штампу.
Утечки данных усиливают удар. Украденная база уходит на площадки перепродажи, затем начинается вторая волна: звонки клиентам, поддельные кабинеты, иски и штрафы. Защита данных компании после такого инцидента обходится дороже, чем плановая проверка. Простой интернет-магазина, срыв отгрузки, остановка цеха — всё это прямые убытки, которые совет директоров понимает без словаря безопасности.
Фишинговые атаки остаются самым дешёвым входом. Даже крепкий внешний периметр не спасает, если секретарь открыл вложение, а учётная запись имеет доступ к общему диску с договорами. Поэтому поиск уязвимостей обязан включать людей и процессы, а не только порты и версии программ.
Выгоды для бизнеса без обещаний «волшебной защиты»
Пентест для бизнеса даёт несколько конкретных выгод, которые можно измерить.
- Снижение вероятности остановки ключевых сервисов.
- Понятный список работ для разработки и эксплуатации.
- Готовность к проверкам регулятора и крупных заказчиков.
- Меньше слепых зон на стыке сайта, мобильного клиента и внутренних систем.
- Основа для страхования и внутренних регламентов.
- Тренировка реакции: служба поддержки видит, как выглядит живая атака.
Выявление уязвимостей до злоумышленника экономит не только деньги на выкуп. Оно экономит репутацию. Клиент прощает задержку доставки. Клиент хуже прощает новость, что его паспорт и карта гуляют по чужим таблицам.
Как часто проводить пентест
Как часто проводить пентест, зависит от скорости изменений. Раз в год — нижняя планка для компаний с относительно стабильным контуром и регуляторным циклом. Раз в полгода — разумный ритм для торговли, финансов и сервисов с частыми релизами. Вне плана проверку запускают после запуска нового кабинета, смены платёжного шлюза, появления мобильного приложения, подключения крупного подрядчика или после реального инцидента.
Между полноценными циклами остаётся место для сканирования и точечных проверок. Но оценка киберрисков не должна строиться только на них. Иначе компания путает отсутствие красных строк в отчёте с отсутствием опасности.
Что должно быть в отчёте, чтобы им можно было пользоваться
Полезный отчёт по тестированию на проникновение читается и техническим специалистом, и директором. В нём есть маршрут атаки человеческим языком, подтверждение находки, влияние на процесс, срок устранения и способ проверить, что дыру закрыли. Без повторной проверки работа считается незаконченной: исправление на бумаге часто ломает соседнюю функцию и открывает новую щель.
Проверка защищенности информационной системы также требует честных ограничений. Если команде запретили трогать платёжный контур и почту, выводы будут неполными. Лучше сузить задачу осознанно, чем делать вид, что проверили всё.
Как связать пентест с повседневной защитой
Тестирование на проникновение не заменяет контроль почты, съёмных носителей и прав доступа. Оно показывает, где эти меры не сработали. Если внутренний пентест доходит до кадровых файлов через чужую папку, вопрос уже не только к межсетевому экрану. Вопрос к владельцам данных и к правилам работы людей.
Поэтому зрелая модель выглядит так: регулярный поиск уязвимостей в коде и конфигурациях, периодический пентест ключевых контуров, контроль утечек, обучение против фишинга и разбор реальных инцидентов. Каждый слой закрывает свой класс ошибок. Выпавший слой не компенсируется соседним.
Типичные ошибки заказчика
Первая ошибка — заказывать проверку «чтобы был файл для банка» и запрещать почти всё интересное. Вторая — чинить только верх списка и не смотреть на связки. Третья — считать, что после одного успешного цикла тема закрыта на годы. Четвёртая — не подключать владельцев бизнеса: тогда отчёт лежит у инженеров, а приоритеты по-прежнему ставит отдел продаж без учёта риска.
Ещё одна ловушка — сравнивать подрядчиков по числу страниц. Толстый отчёт с сотнями малозначимых замечаний хуже короткого документа с тремя доказанными путями к деньгам.
Практический вывод
Пентест нужен тем, кто хочет знать не красивую картину защиты, а её поведение под ударом. Хакерские атаки и кибермошенничество ускорились, поверхность атаки расползлась по сайтам, интерфейсам, телефонам и домашним компьютерам сотрудников. Оценка защищенности бизнеса без живой проверки оставляет руководство в зоне догадок.
Имеет смысл смотреть на тестирование как на цикл: понять границы, проверить руками, подтвердить находки, закрыть главное, проверить снова. Тогда защита бизнеса от кибератак перестаёт быть набором программ и становится управляемым процессом. А вопрос «зачем нужен пентест» закрывается сам, едва компания хотя бы раз видит собственную систему глазами злоумышленника, а не глазами рекламного буклета.